Domain feststellbar.de kaufen?
Wir ziehen mit dem Projekt
feststellbar.de um.
Sind Sie am Kauf der Domain
feststellbar.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain feststellbar.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Messbarkeit musikpraktischer Kompetenzen von Schülerinnen und Schülern, Fachbücher von Johannes HasselhornDas Fachbuch "Messbarkeit musikpraktischer Kompetenzen von Schülerinnen und Schülern" bietet eine umfassende Analyse der musikdidaktischen Ansätze, die das praktische Musizieren in den Mittelpunkt stellen. Es wird ein theoriebasiertes Strukturmodell entwickelt, das die musikpraktischen Kompetenzen von Schülerinnen und Schülern systematisch erfasst. In Zusammenarbeit mit Musiklehrkräften wurden messbare Testaufgaben erstellt, die durch empirische Daten von 420 Schülerinnen und Schülern der Jahrgangsstufe 9 validiert wurden. Die Ergebnisse ermöglichen eine fundierte Diskussion über die Anforderungen und die Realität des praktischen Musizierens im Unterricht. Dieses Buch richtet sich an Fachkräfte im Bildungsbereich, die an der Weiterentwicklung der Musikpädagogik interessiert sind.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
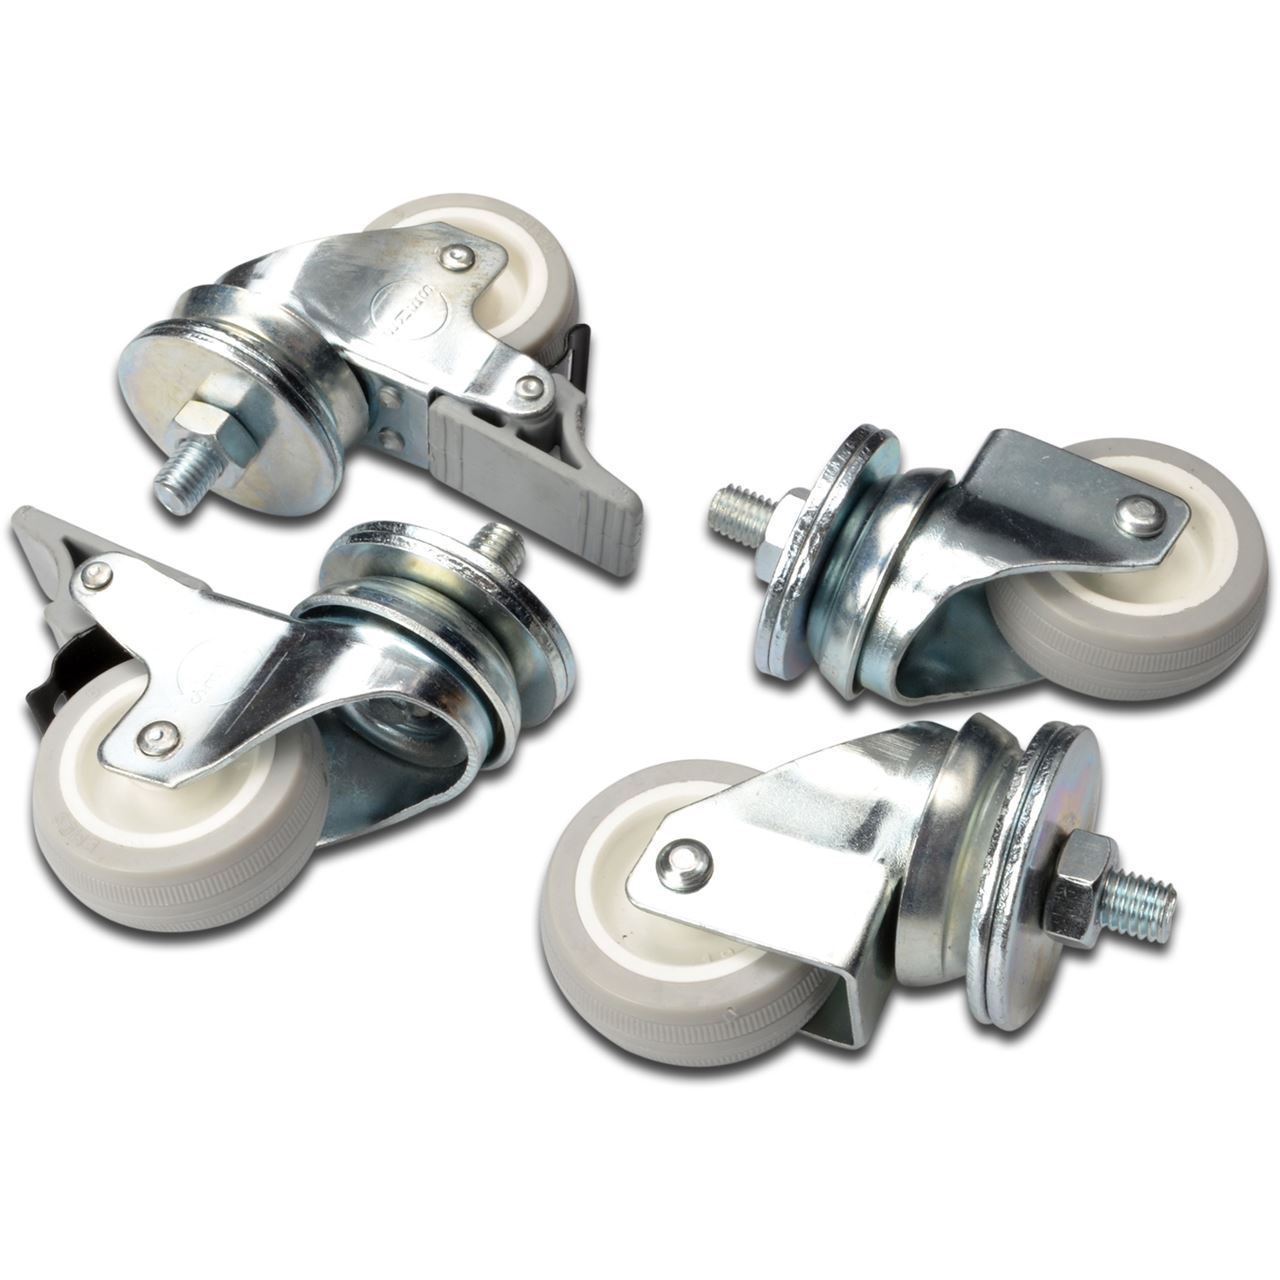
Doppel-Lenkrolle feststellbarEine feststellbare Doppel-LenkrolleØ 50 mmPassend für alle Moderationstafeln MAULpro, MAULsolid und Mobiles Whiteboard MAULstandard Art.-Nr. 645 93, 645 95Informationspflichten zur GPSR ProduktsicherheitsverordnungHerstellerVerantwortliche PersonWarn- / SicherheitshinweiseAngaben zum HerstellerJakob Maul GmbHJakob-Maul-Str. 1764732 Bad KönigDeutschlandgpsr@maul.dewww.maul.deAngaben zur verantwortlichen PersonJakob Maul GmbHJakob-Maul-Str. 1764732 Bad KönigDeutschlandgpsr@maul.dewww.maul.deDetails zur ProduktsicherheitWarn- und Sicherheitshinweise finden Sie auf der Produktverpackung oder im Downloadbereich der Produktseite.3,71 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
AXIALGELENK FESTSTELLBAR M06, FORM:AWerkstoff: Stahl. Ausführung: Kugelzapfen verzinkt und chromatiert. Kugelsitz und Muttern verzinkt. Hinweis: Axialgelenk geeignet zur Aufnahme von Zugkräften. Über die Klemmmutter kann die Beweglichkeit der Kugel beeinflusst bzw. komplett geklemmt werden. A: 25 Anzieh- drehmoment max. Nm: 12,4 Ausführung 1: feststellbar D1: 10 D2=Gewinde: M6 E: 12 F kN: 2,5 L: 23,5 L3: 11 M Nm: 5,2 REACh: false RoHS: true UNSPSC Code: 31161703 α: 20°25,51 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann die Dokumentierbarkeit von Informationen verbessert werden, um deren Verlässlichkeit und Nachvollziehbarkeit zu gewährleisten? Was sind die wichtigsten Aspekte bei der Schaffung einer effektiven Dokumentierbarkeit von Prozessen und Entscheidungen?
Die Dokumentation sollte klar strukturiert und leicht zugänglich sein, um die Verlässlichkeit der Informationen zu gewährleisten. Es ist wichtig, relevante Daten und Fakten präzise und vollständig festzuhalten. Eine regelmäßige Aktualisierung und Überprüfung der Dokumentation ist entscheidend, um die Nachvollziehbarkeit zu gewährleisten. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kafkas Raum im Zeitalter seiner digitalen Überwachbarkeit, Fachbücher von Sigrid HauserDas Buch "Kafkas Raum im Zeitalter seiner digitalen Überwachbarkeit" von Sigrid Hauser bietet eine tiefgehende Analyse der Werke von Franz Kafka im Kontext der modernen digitalen Überwachung. Es knüpft an Walter Benjamins berühmten Aufsatz über die technische Reproduzierbarkeit von Kunstwerken an und untersucht, wie Kafkas literarische Architektur in Verbindung mit den aktuellen gesellschaftlichen und technologischen Entwicklungen steht. Durch die Verwendung von wörtlichen Zitaten aus Kafkas Romanen sowie aus zeitgenössischen Medienberichten und politischen Äusserungen wird ein facettenreiches Bild der Überwachungskultur gezeichnet. Die alphabetisch geordneten Begriffe, die unser gegenwärtiges Gesellschaftssystem prägen, fungieren als Protagonisten in dieser kritischen Reflexion. Das Buch ist nicht nur eine literarische Analyse, sondern auch eine gesellschaftskritische Auseinandersetzung, die Kafkas Werk in einen neuen, relevanten Kontext stellt.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Messbarkeit musikpraktischer Kompetenzen von Schülerinnen und Schülern, Fachbücher von Johannes HasselhornDas Fachbuch "Messbarkeit musikpraktischer Kompetenzen von Schülerinnen und Schülern" bietet eine umfassende Analyse der musikdidaktischen Ansätze, die das praktische Musizieren in den Mittelpunkt stellen. Es wird ein theoriebasiertes Strukturmodell entwickelt, das die musikpraktischen Kompetenzen von Schülerinnen und Schülern systematisch erfasst. In Zusammenarbeit mit Musiklehrkräften wurden messbare Testaufgaben erstellt, die durch empirische Daten von 420 Schülerinnen und Schülern der Jahrgangsstufe 9 validiert wurden. Die Ergebnisse ermöglichen eine fundierte Diskussion über die Anforderungen und die Realität des praktischen Musizierens im Unterricht. Dieses Buch richtet sich an Fachkräfte im Bildungsbereich, die an der Weiterentwicklung der Musikpädagogik interessiert sind.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Doppel-Lenkrolle feststellbarEine feststellbare Doppel-LenkrolleØ 50 mmPassend für alle Moderationstafeln MAULpro, MAULsolid und Mobiles Whiteboard MAULstandard Art.-Nr. 645 93, 645 95Informationspflichten zur GPSR ProduktsicherheitsverordnungHerstellerVerantwortliche PersonWarn- / SicherheitshinweiseAngaben zum HerstellerJakob Maul GmbHJakob-Maul-Str. 1764732 Bad KönigDeutschlandgpsr@maul.dewww.maul.deAngaben zur verantwortlichen PersonJakob Maul GmbHJakob-Maul-Str. 1764732 Bad KönigDeutschlandgpsr@maul.dewww.maul.deDetails zur ProduktsicherheitWarn- und Sicherheitshinweise finden Sie auf der Produktverpackung oder im Downloadbereich der Produktseite.3,71 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
AXIALGELENK FESTSTELLBAR M06, FORM:AWerkstoff: Stahl. Ausführung: Kugelzapfen verzinkt und chromatiert. Kugelsitz und Muttern verzinkt. Hinweis: Axialgelenk geeignet zur Aufnahme von Zugkräften. Über die Klemmmutter kann die Beweglichkeit der Kugel beeinflusst bzw. komplett geklemmt werden. A: 25 Anzieh- drehmoment max. Nm: 12,4 Ausführung 1: feststellbar D1: 10 D2=Gewinde: M6 E: 12 F kN: 2,5 L: 23,5 L3: 11 M Nm: 5,2 REACh: false RoHS: true UNSPSC Code: 31161703 α: 20°25,51 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
AXIALGELENK FESTSTELLBAR M10, FORM:DWerkstoff: Stahl. Ausführung: Kugelzapfen verzinkt und chromatiert. Kugelsitz und Muttern verzinkt. Hinweis: Axialgelenk geeignet zur Aufnahme von Zugkräften. Über die Klemmmutter kann die Beweglichkeit der Kugel beeinflusst bzw. komplett geklemmt werden. A: 35 Anzieh- drehmoment max. Nm: 16,4 Ausführung 1: feststellbar D1: 16 D2=Gewinde: M10 E: 20 F kN: 7,5 L: 36 M Nm: 14,5 REACh: false RoHS: true UNSPSC Code: 27112302 α: 28°32,25 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann die Dokumentierbarkeit von Informationen verbessert werden, um deren Verlässlichkeit und Nachvollziehbarkeit zu gewährleisten? Was sind die wichtigsten Aspekte bei der Schaffung einer effektiven Dokumentierbarkeit von Prozessen und Entscheidungen?
Die Dokumentation sollte klar strukturiert und leicht zugänglich sein, um die Verlässlichkeit der Informationen zu gewährleisten. Es ist wichtig, relevante Daten und Fakten präzise und vollständig festzuhalten. Eine regelmäßige Aktualisierung und Überprüfung der Dokumentation ist entscheidend, um die Nachvollziehbarkeit zu gewährleisten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.